
In een klantportaal, interne tool of workflow gebeurt vaak meer dan je aan de voorkant ziet. Iemand wijzigt een status. Een betaling komt binnen. Een document wordt aangepast. Een scan wijkt af van de verwachting. Als later de vraag komt wat er precies is gebeurd, wil je niet afhankelijk zijn van aannames of losse berichten in Slack.
Auditlogs geven daar structuur aan. Ze leggen belangrijke gebruikersacties en procesgebeurtenissen vast, zodat teams kunnen terugzoeken, uitleggen en herstellen. Niet alles hoeft in een auditlog. Juist door scherp te kiezen wat je wel en niet vastlegt, blijft logging bruikbaar voor support, beheer, security en procesverbetering.
Goede auditlogs beginnen bij keuzes in het ontwerp, niet pas bij een supportvraag.
Waarom auditlogs belangrijk zijn in maatwerksoftware
Auditlogs zijn geen extraatje voor later. In veel bedrijfsprocessen zijn ze onderdeel van vertrouwen. Ze helpen om vragen te beantwoorden die in de praktijk vaak terugkomen:
- Wie heeft deze status aangepast?
- Wanneer is een document vervangen?
- Waarom staat deze betaling op een andere status?
- Welke gebruiker heeft een fout hersteld?
- Welke stap in de workflow liep anders dan verwacht?
Zonder auditlog belanden dit soort vragen bij developers, databasequeries of handmatig speurwerk. Dat kost tijd en maakt support afhankelijk van technische mensen. Met een goede auditlog kan een beheerder of supportmedewerker zelf zien wat er is gebeurd, binnen de rechten die bij die rol horen.
Daarmee sluiten auditlogs ook direct aan op toegangsbeheer. In ons artikel over RBAC, rollen en rechten in maatwerk webapplicaties leggen we uit hoe je bepaalt wie wat mag doen. Auditlogs beantwoorden de vervolgvraag: wat is er daadwerkelijk gedaan?
Wat leg je vast in een auditlog?
Een bruikbare auditlog draait om betekenisvolle gebeurtenissen. Niet iedere klik is belangrijk. Een auditlog wordt pas waardevol als je vastlegt wat later relevant is voor uitleg, controle of herstel.
In de basis wil je per gebeurtenis meestal deze informatie bewaren:
- Actor: de gebruiker, integratie of systeemtaak die de actie uitvoerde.
- Actie: wat er is gedaan, bijvoorbeeld status aangepast, document geüpload of betaling gemarkeerd.
- Object: waarop de actie betrekking had, zoals een ticket, order, contract of scan.
- Tijdstip: wanneer de actie plaatsvond.
- Context: relevante details, zoals oude en nieuwe status, reden van afwijzing of bron van de actie.
In een klantportaal kan dat bijvoorbeeld gaan om een klant die een document uploadt, een medewerker die een ticket sluit of een beheerder die rechten wijzigt. In een workflowtool kan het gaan om statusovergangen, uitzonderingen, controles of handmatige correcties.
De kunst is om de logregel leesbaar te maken voor mensen. Een regel als status changed from pending to approved is voor developers duidelijk, maar voor beheer vaak minder prettig. Beter is: Contractstatus gewijzigd van in behandeling naar goedgekeurd door gebruiker X.
Log vooral de momenten waarop verantwoordelijkheid, status of risico verandert.
Voorbeelden uit portalen en workflows
Auditlogs worden concreet als je ze koppelt aan echte bedrijfsprocessen. De juiste logregels verschillen per applicatie, maar het patroon is vaak hetzelfde: leg de momenten vast waarop iets verandert dat later verklaard moet kunnen worden.
Contractstatussen in een commercieel proces
Bij een platform zoals Tulpen.nl kunnen contractstatussen belangrijk zijn. Als een contract van concept naar akkoord gaat, wil je kunnen zien wie dat deed en wanneer. Ook afwijzingen of correcties verdienen een plek in de auditlog, zeker als meerdere rollen bij het proces betrokken zijn.
Tickets en betalingen in een klantportaal
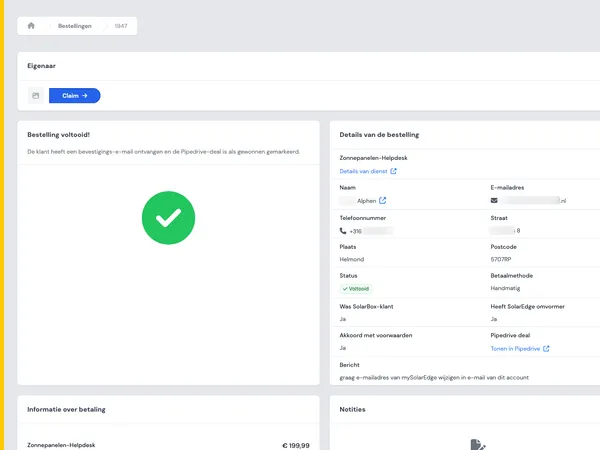
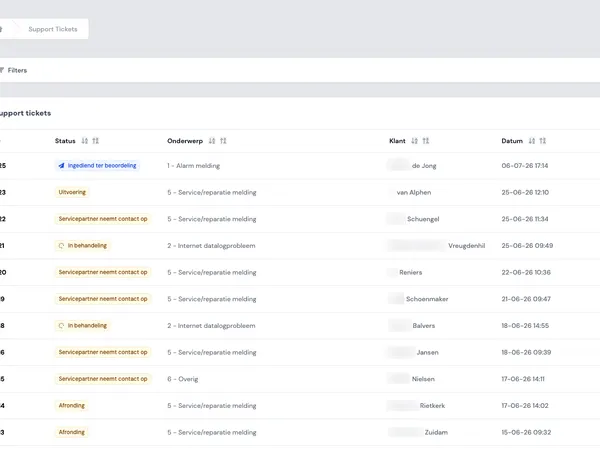
In het Control Energy portal spelen tickets en betalingen een rol. Daar wil je bijvoorbeeld kunnen terugzien wanneer een ticket is aangemaakt, toegewezen, opgelost of heropend. Bij betalingen is statusinformatie vaak nog gevoeliger: ontvangen, mislukt, teruggedraaid of handmatig gecorrigeerd.
Incidenten in opvangprocessen
Bij Ciekeboe zijn incidentlogs een logisch voorbeeld. In zo’n proces wil je niet alleen een eindstatus zien, maar ook de stappen ernaartoe. Wie heeft iets geregistreerd? Is er een opvolgactie aangemaakt? Is de status later aangepast?
Scans en afwijkingen in logistiek
In het Todays Logistics portal zijn scans en afwijkingen relevant. Als een scan ontbreekt of afwijkt van de verwachte route, helpt een auditlog om te bepalen waar het proces anders liep dan gepland. Dat maakt foutanalyse sneller en minder afhankelijk van losse notities.
Auditlogs zijn iets anders dan technische logs
Auditlogs worden vaak op één hoop gegooid met technische logging, maar ze hebben een ander doel.
Technische logs zijn bedoeld voor developers en beheerders van de infrastructuur. Denk aan foutmeldingen, performanceproblemen, API-responses, queue failures of database timeouts. Ze helpen om de applicatie gezond te houden.
Auditlogs zijn bedoeld om gebruikersacties en procesgebeurtenissen te verklaren. Ze helpen om te begrijpen wat er in de applicatie is gebeurd vanuit het perspectief van de business.
Een voorbeeld: als een betaling niet doorkomt, kan de technische log tonen dat een externe betaalprovider een foutcode teruggaf. De auditlog toont dat de betaling door gebruiker X is gestart, daarna op mislukt is gezet en later opnieuw is geprobeerd. Beide zijn nuttig, maar voor een ander publiek.
In goede maatwerksoftware bestaan deze twee vormen naast elkaar. Developers hebben technische details nodig. Support en procesbeheerders hebben begrijpelijke gebeurtenissen nodig.
Technische logs helpen developers. Auditlogs helpen teams om procesgebeurtenissen te begrijpen.
Wat je beter niet logt
Meer logging is niet automatisch beter. Een auditlog die alles bewaart, wordt onleesbaar en kan onnodige risico’s introduceren. Leg daarom niet zomaar volledige formulieren, vrije tekstvelden of persoonsgegevens vast als dat niet nodig is voor het doel van de auditlog.
Let vooral op deze punten:
- Gevoelige inhoud: log liever dat een document is vervangen dan de volledige inhoud van dat document.
- Vrije tekst: opmerkingen kunnen persoonsgegevens of gevoelige details bevatten. Neem ze niet standaard volledig op in logs.
- Wachtwoorden en tokens: die horen nooit in auditlogs of technische logs thuis.
- Ruis: pageviews, hovergedrag en normale navigatie maken een auditlog meestal onbruikbaar.
- Dubbele gebeurtenissen: voorkom dat dezelfde actie op drie plekken als aparte auditregel verschijnt zonder duidelijke relatie.
Een praktische aanpak is om per processtap te bepalen welke vraag je later wilt kunnen beantwoorden. Als de logregel daar niet aan bijdraagt, hoort hij waarschijnlijk niet in de auditlog.
Privacy en bewaartermijnen: maak bewuste keuzes
Auditlogs kunnen persoonsgegevens bevatten, bijvoorbeeld omdat ze een gebruiker, klant of medewerker koppelen aan een actie. Daarom moet je vooraf bepalen waarom je de gegevens vastlegt, wie ze mag zien en hoelang je ze bewaart.
Er is geen universele bewaartermijn die voor iedere applicatie klopt. Een intern goedkeuringsproces, financieel proces, klantportaal of incidentregistratie kan telkens andere eisen hebben. Bepaal de termijn daarom per context en leg die keuze vast.
Een paar praktische ontwerpkeuzes helpen:
- Toon auditlogs alleen aan rollen die ze nodig hebben.
- Maak onderscheid tussen gewone beheerders en security- of systeembeheerders.
- Bewaar niet meer detail dan nodig is om het proces te kunnen verklaren.
- Gebruik consistente bewaartermijnen per type log.
- Zorg dat exports en API-toegang tot auditlogs ook onder rechten vallen.
Zie dit niet als juridisch advies. Betrek bij twijfel iemand die verantwoordelijk is voor privacy, security of compliance binnen je organisatie.
Een beheerinterface maakt auditlogs pas bruikbaar
Een auditlog die alleen in de database staat, helpt het team meestal niet. De waarde ontstaat pas als bevoegde gebruikers kunnen zoeken, filteren en interpreteren.
Een goede beheerinterface bevat in elk geval:
- zoeken op gebruiker, klant, order, ticket of dossier;
- filters op gebeurtenistype en periode;
- duidelijke labels voor acties en statussen;
- een detailweergave met oude en nieuwe waarden waar dat relevant is;
- een manier om systeemacties te onderscheiden van gebruikersacties;
- rechten waarmee je bepaalt wie welke logs mag bekijken.
Let ook op taalgebruik. Een auditlog voor developers mag technische termen bevatten. Een auditlog voor support moet aansluiten op het proces. Als het team spreekt over tickets, contracten, scans of incidenten, gebruik dan die termen ook in de interface.
Ontwerpen vanuit risico en verantwoordelijkheid
Auditlogs werken het best wanneer je ze ontwerpt vanuit verantwoordelijkheid. Waar in het proces kan discussie ontstaan? Welke stappen hebben impact op een klant, betaling, planning of rapportage? Waar kunnen fouten optreden die later herleid moeten worden?
Een simpele methode:
- Breng de belangrijkste processtappen in kaart.
- Markeer de stappen waar status, eigenaarschap of financiële impact verandert.
- Bepaal per stap welke vraag je later wilt kunnen beantwoorden.
- Leg per gebeurtenis vast welke velden nodig zijn.
- Ontwerp wie de log mag bekijken en hoe lang deze beschikbaar blijft.
- Test de auditlog met echte supportvragen en foutscenario’s.
Die aanpak voorkomt dat logging een technische bijzaak wordt. Het wordt onderdeel van het procesontwerp.
Wanneer neem je auditlogs mee in je roadmap?
Het beste moment is vroeg in het ontwerp van een portaal of workflow. Dan kun je auditlogs koppelen aan rollen, statussen, notificaties en beheerfuncties. Achteraf toevoegen kan, maar dan mis je vaak historische context of moet je gebeurtenissen reconstrueren uit technische data.
Neem auditlogs in elk geval serieus mee als je applicatie werkt met:
- meerdere gebruikersrollen;
- klantportalen met documenten, tickets of betalingen;
- interne workflows met goedkeuringen;
- statussen die gevolgen hebben voor klanten of planning;
- incidenten, afwijkingen of handmatige correcties;
- API-koppelingen die acties automatisch uitvoeren.
Wil je weten hoe dit past in jullie portaal of workflow? Neem contact op met House of Devs. We denken graag mee over een loggingopzet die past bij jullie proces, rechtenstructuur en beheerpraktijk.