
Een maatwerk webapplicatie wordt pas echt bruikbaar als de juiste mensen de juiste dingen kunnen doen. Niet meer, niet minder. Dat klinkt simpel, maar in de praktijk lopen rollen en rechten snel door elkaar.
Een planner moet orders kunnen wijzigen, maar geen systeeminstellingen aanpassen. Een klant moet eigen gegevens kunnen zien, maar nooit die van een andere klant. Een beheerder heeft meer ruimte nodig, maar ook daar wil je grip op houden.
Daarom is role-based access control, vaak afgekort als RBAC, een belangrijk ontwerpvraagstuk bij maatwerk software. Niet als los beveiligingslaagje achteraf, maar als onderdeel van de manier waarop processen, schermen en data zijn ingericht.
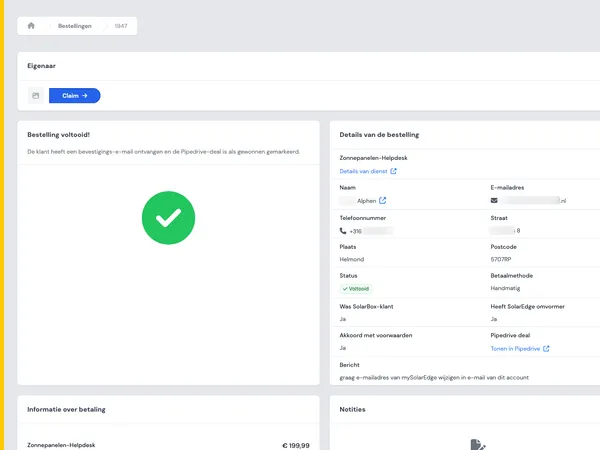
Een laptop met applicatieschermen als visuele verwijzing naar rollen en workflows in maatwerk software.
Wat is RBAC in een webapplicatie?
RBAC staat voor role-based access control. Het principe is eenvoudig: gebruikers krijgen geen losse rechten per persoon, maar rechten via een rol. Zo beheer je toegang op basis van functie, verantwoordelijkheid of context.
Een rol kan bijvoorbeeld zijn:
- Klant: kan eigen aanvragen, documenten of bestellingen bekijken.
- Medewerker: kan gegevens verwerken binnen een afgebakend proces.
- Planner: kan taken verdelen, statussen aanpassen en capaciteit beheren.
- Admin: kan gebruikers beheren en instellingen aanpassen.
- Externe partner: kan alleen informatie zien die voor samenwerking nodig is.
Het doel is niet om zoveel mogelijk rollen te maken. Het doel is overzicht. Een goed rollenmodel maakt duidelijk wie toegang heeft tot welke data, welke acties iemand mag uitvoeren en waar goedkeuring of controle nodig is.
Waarom rollen en rechten vaak te laat aandacht krijgen
Bij veel webapplicaties begint het gesprek met functies: dashboards, formulieren, koppelingen, rapportages en notificaties. Rollen en rechten komen dan pas aan bod wanneer de eerste gebruikers worden toegevoegd. Dat is laat.
Op dat moment zijn schermen en workflows vaak al ontworpen vanuit een algemene gebruiker. Daarna moeten uitzonderingen worden toegevoegd. De ene gebruiker mag een knop wel zien, de andere niet. De ene afdeling mag data aanpassen, de andere alleen bekijken. Een klant mag één dossier zien, een beheerder alle dossiers.
Als dit niet vroeg wordt meegenomen, ontstaan risico’s:
- Gebruikers krijgen te brede toegang omdat dat sneller lijkt.
- Er ontstaan veel uitzonderingen per persoon.
- Teams verliezen overzicht over wie wat mag.
- Nieuwe rollen zijn lastig toe te voegen zonder maatwerk op maatwerk.
- Beheer wordt afhankelijk van developers in plaats van functioneel beheerders.
In onze aanpak voor maatwerk software nemen we dit soort procesvragen daarom vroeg mee. Niet alleen technisch, maar ook organisatorisch: wie gebruikt het systeem, welke beslissingen nemen zij en welke informatie hebben zij daarvoor echt nodig?
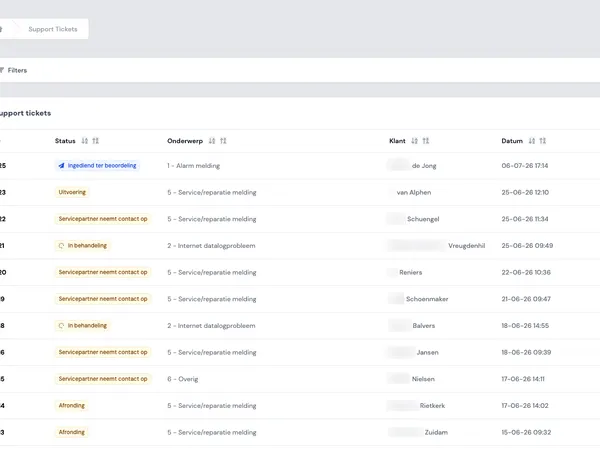
Een dashboard met datavisualisaties als illustratie van gecontroleerde toegang tot informatie in webapplicaties.
Praktijkvoorbeelden: verschillende rollen, verschillende belangen
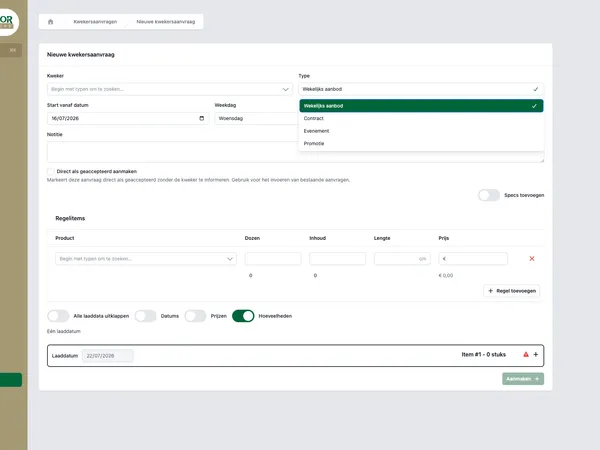
RBAC wordt concreet zodra je kijkt naar echte applicaties. In Equaflor speelt role-based access control expliciet een rol. Daar is het belangrijk dat gebruikers toegang hebben tot de onderdelen die passen bij hun verantwoordelijkheid.
Bij Todays Logistics komen meerdere groepen samen in één portal, waaronder agenten, magazijnteams, planners en admins. Die groepen werken in hetzelfde proces, maar niet met dezelfde rechten. Een planner heeft andere acties nodig dan een magazijnteam. Een admin heeft weer andere beheermogelijkheden.
Ook klantportalen vragen om een scherp rollenmodel. In Control Energy is sprake van klant- en beheerdersomgevingen. Dat vraagt om duidelijke scheiding tussen wat klanten zelf kunnen doen en wat intern beheerd wordt.
Bij Ciekeboe komen interne en externe gebruikers samen. Juist dan is het belangrijk dat toegang niet alleen technisch klopt, maar ook logisch voelt voor de gebruiker. Een externe gebruiker moet niet verdwalen in interne functies. Een interne gebruiker moet efficiënt kunnen werken zonder steeds om rechten te vragen.
Meer voorbeelden van dit soort digitale producten vind je in ons werk.
Begin klein: ontwerp eerst de kernrollen
Een veelgemaakte fout is dat teams direct proberen ieder scenario in een rol te vangen. Dan krijg je rollen als senior planner noord, tijdelijke backoffice medewerker of externe partner met beperkte exportrechten. Soms zijn die nuances nodig, maar zelden vanaf dag één.
Begin liever met de kernrollen. Stel per rol drie vragen:
- Welke informatie moet deze rol kunnen zien?
- Welke acties moet deze rol kunnen uitvoeren?
- Welke acties moeten expliciet niet kunnen?
Daarna kun je rechten groeperen. Bijvoorbeeld lezen, aanmaken, wijzigen, verwijderen, goedkeuren, exporteren of beheren. Zo voorkom je dat elke nieuwe gebruiker een los pakket aan uitzonderingen krijgt.
Een praktisch startpunt is een rechtenmatrix. Zet rollen horizontaal, functies of datatypen verticaal en bepaal per kruispunt wat mag. Niet om een dik document te maken, maar om keuzes zichtbaar te krijgen voordat er gebouwd wordt.
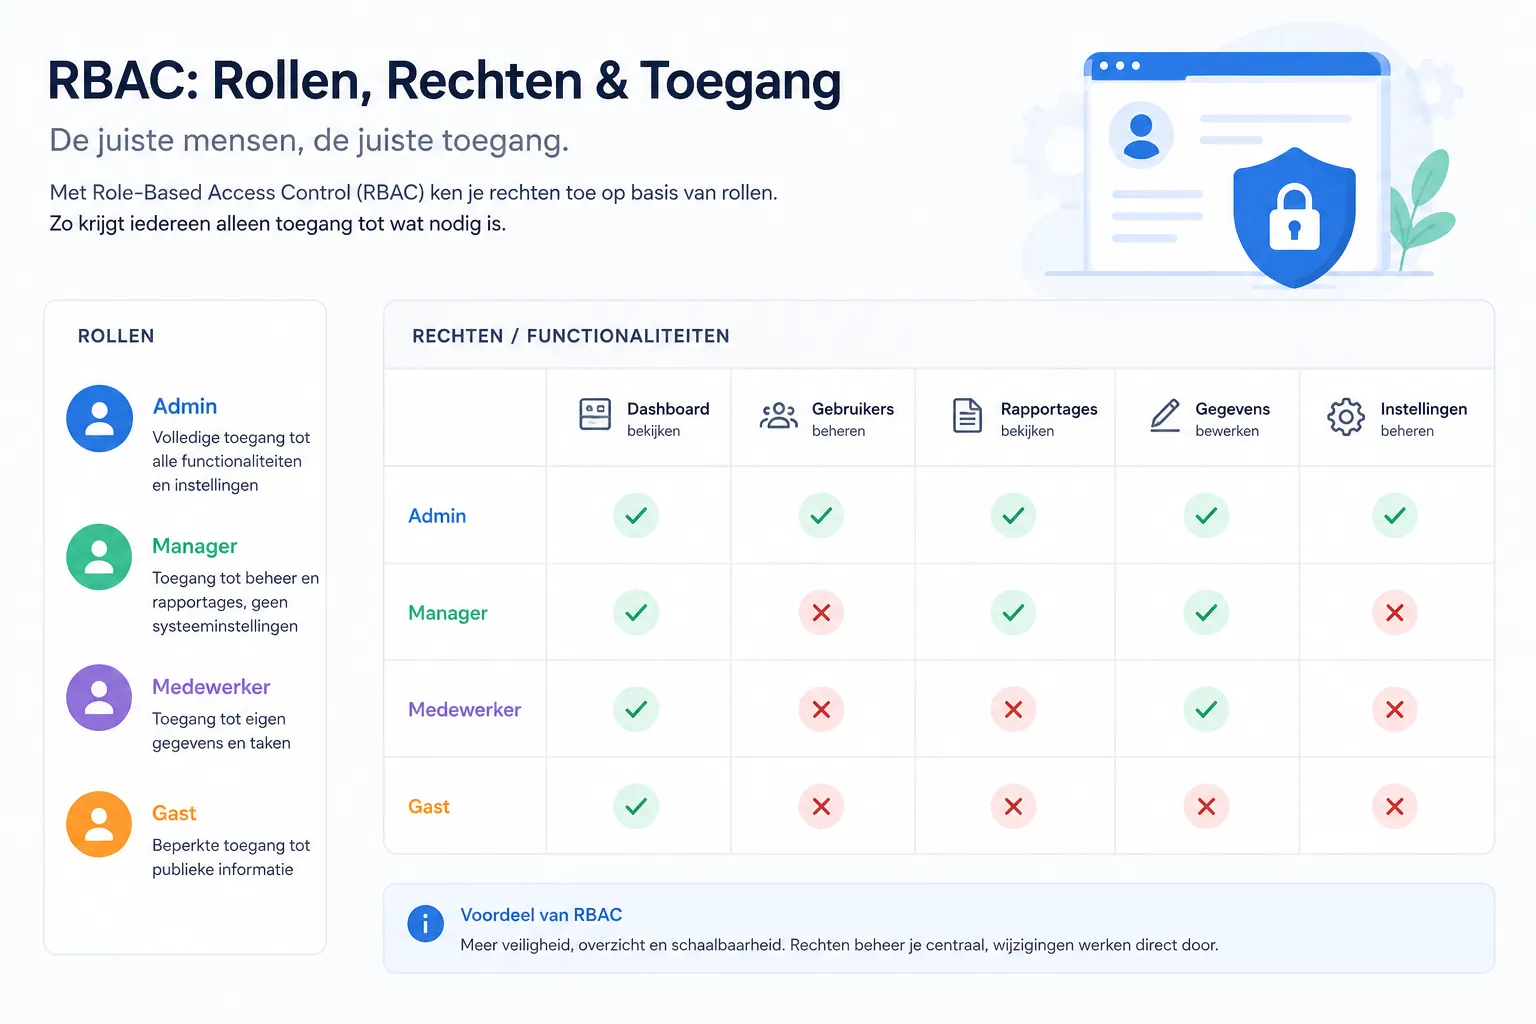
Rechtenmatrix Voor Maatwerk Software.
Veelgemaakte fouten bij rollen en rechten
Een rollenmodel hoeft niet ingewikkeld te zijn om mis te gaan. Dit zijn fouten die we vaak willen voorkomen bij maatwerk webapplicaties.
1. Alles oplossen met adminrechten
Adminrechten zijn handig tijdens ontwikkeling en beheer, maar gevaarlijk als ze de standaardoplossing worden voor elke blokkade. Als veel gebruikers admin moeten zijn om hun werk te doen, klopt het rollenmodel waarschijnlijk niet.
2. Rechten per persoon beheren
Losse uitzonderingen lijken flexibel, maar worden snel oncontroleerbaar. Zodra iemand van functie wisselt of uit dienst gaat, is niet meer duidelijk welke rechten nog kloppen. Rollen zorgen voor herhaalbaarheid.
3. Alleen schermen afschermen
Toegang gaat verder dan wat iemand in het menu ziet. Ook API-acties, exports, documenten, bijlagen en datakoppelingen moeten rekening houden met rechten. Een verborgen knop is geen volledig toegangsmodel.
4. Geen eigenaar voor beheer
Rollen en rechten hebben beheer nodig. Wie mag een nieuwe gebruiker toevoegen? Wie bepaalt of iemand planner wordt? Wie controleert periodiek of rechten nog passen? Zonder eigenaar veroudert het model.
5. Rollen verwarren met functietitels
Een functietitel is niet altijd hetzelfde als een applicatierol. Twee medewerkers met dezelfde titel kunnen in verschillende processen werken. Ontwerp rollen daarom op basis van taken en toegang, niet alleen op basis van organogrammen.
Hoe houd je RBAC beheerbaar als de applicatie groeit?
Een webapplicatie verandert. Er komen nieuwe klanten, teams, processen en koppelingen bij. Een goed RBAC-model kan meegroeien zonder dat elke wijziging een technische verbouwing wordt.
Daarvoor helpen een paar ontwerpkeuzes:
- Werk met duidelijke standaardrollen. Nieuwe gebruikers krijgen eerst een normale rol, uitzonderingen zijn bewust gekozen.
- Leg rechten vast op functieclusters. Denk aan orders beheren, klanten beheren of rapportages bekijken.
- Maak beheer begrijpelijk. Functioneel beheerders moeten rollen kunnen toekennen zonder code of databasekennis.
- Voorkom rolwildgroei. Voeg niet voor elke uitzondering direct een nieuwe rol toe.
- Controleer rechten periodiek. Vooral bij klantportalen, externe gebruikers en gevoelige bedrijfsdata.
Technisch kan RBAC op verschillende manieren worden ingericht. Soms is een eenvoudig rollenmodel genoeg. In andere situaties zijn extra voorwaarden nodig, bijvoorbeeld toegang per klant, vestiging, project of dossier. Dan combineer je rollen met contextregels.
Wanneer heb je auditlogs nodig?
RBAC bepaalt wat iemand mag doen. Auditlogs laten zien wat er daadwerkelijk is gebeurd. Dat zijn twee verschillende onderdelen die elkaar versterken.
Auditlogs zijn vooral nuttig wanneer acties gevolgen hebben voor data, geld, planning, klantafspraken of compliance. Denk aan:
- Wie heeft een klantrecord aangepast?
- Wie heeft een orderstatus gewijzigd?
- Wie heeft een document gedownload of verwijderd?
- Wie heeft een nieuwe gebruiker adminrechten gegeven?
- Wanneer is een instelling aangepast?
Niet elke klik hoeft gelogd te worden. Te veel logging maakt het systeem onoverzichtelijk en kan beheer juist lastiger maken. Kies daarom bewust welke gebeurtenissen belangrijk zijn. Begin bij acties die je later wilt kunnen verklaren.
Serverapparatuur als illustratie van logging, toegangsbeheer en controle in webapplicaties.
RBAC voor klantportalen en interne applicaties
Bij klantportalen is toegangsbeheer vaak extra gevoelig. Een klant mag alleen eigen informatie zien. Een interne medewerker moet klanten kunnen ondersteunen. Een beheerder moet instellingen kunnen aanpassen. En soms werken externe partners ook mee in hetzelfde proces.
Dat vraagt om meer dan een simpele rol klant of admin. Vaak heb je ook datascheiding nodig. Bijvoorbeeld toegang per organisatie, klantnummer, project of contract. De rol bepaalt dan wat iemand mag doen, terwijl de context bepaalt op welke gegevens dat geldt.
Voor interne applicaties speelt iets vergelijkbaars. Een teamleider mag misschien rapportages zien van het eigen team, maar niet van andere afdelingen. Een planner mag werk verdelen, maar geen financiële instellingen aanpassen. Door dit vroeg te modelleren, blijft de applicatie logisch en veilig in gebruik.
Checklist: zo richt je rollen en rechten praktisch in
Wil je RBAC goed neerzetten in een maatwerk webapplicatie? Gebruik dan deze checklist als startpunt.
- Beschrijf de belangrijkste gebruikersgroepen.
- Koppel rollen aan taken, niet alleen aan functietitels.
- Bepaal per rol welke data zichtbaar is.
- Bepaal per rol welke acties zijn toegestaan.
- Maak uitzonderingen expliciet en tijdelijk waar dat kan.
- Ontwerp beheer voor functioneel beheerders.
- Voeg auditlogs toe voor acties die later verklaarbaar moeten zijn.
- Test rechten met echte scenario’s, niet alleen met technische accounts.
- Plan periodieke controle van actieve gebruikers en rollen.
Een goed rollenmodel voelt voor eindgebruikers vanzelfsprekend. Ze zien wat ze nodig hebben, kunnen hun werk doen en worden niet afgeleid door functies die niet voor hen bedoeld zijn.
Rollen en rechten zijn productontwerp, geen bijzaak
RBAC is niet alleen een technische keuze. Het raakt procesontwerp, gebruikerservaring, beheer en vertrouwen. Zeker bij maatwerk webapplicaties, klantportalen en interne tools is het verstandig om rollen en rechten vanaf het begin mee te ontwerpen.
De beste oplossing is meestal niet de meest uitgebreide. Het is de oplossing die duidelijk is voor gebruikers, beheersbaar blijft voor het team en past bij de manier waarop het bedrijf werkt.
Wil je een webapplicatie bouwen waarin toegang, workflow en beheer vanaf het begin goed zijn ingericht? Bekijk dan hoe we werken, bekijk relevante cases of neem direct contact op.